Mạng máy tính bài 05: Địa chỉ IP, subnet và router: Máy tính tìm đường tới đích thế nào?
Mạng và truyền thông cho người mới · Bài 5/6 · Biên soạn lại tháng 10/2026.
Đọc IPv4 và CIDR qua một mạng gia đình, phân biệt gửi cùng LAN với gửi qua gateway; nhận biết NAT và IPv6.
Mục lục
1. Website ở xa, máy bạn cần biết gửi bước đầu cho ai
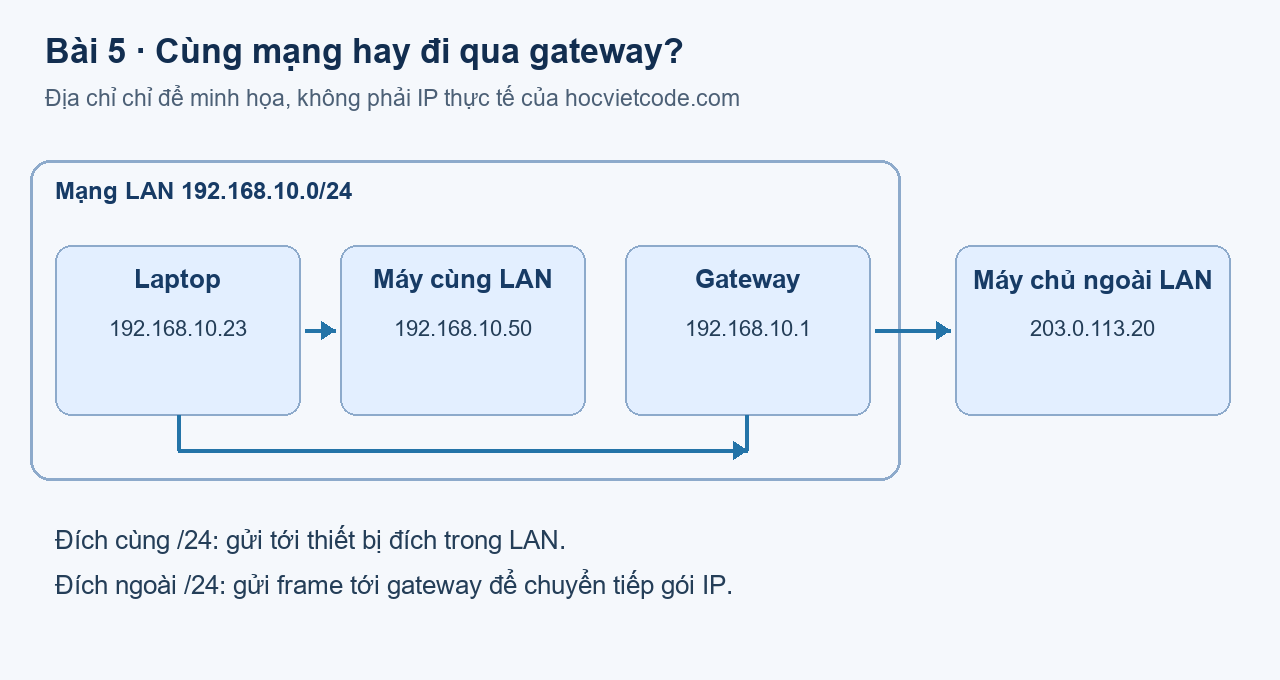
Giả sử laptop có IPv4 192.168.10.23/24, một máy trong LAN có địa chỉ 192.168.10.50 và gateway là 192.168.10.1. Gửi tới máy cùng LAN khác với truy cập một máy chủ ngoài mạng. Phân biệt được hai trường hợp này là bước đầu để hiểu định tuyến.
Địa chỉ IP là thông tin logic được gán cho giao diện trong hệ thống mạng IP. Một máy có thể có nhiều giao diện và nhiều địa chỉ, chẳng hạn Ethernet, Wi-Fi và VPN. Địa chỉ có thể thay đổi theo cấu hình hoặc lease; nó không phải danh tính vĩnh viễn của một người.
Các địa chỉ 192.168.10.x trong bài là dữ liệu minh họa. Địa chỉ máy chủ 203.0.113.20 thuộc dải dành cho tài liệu, không phải IP thật của hocvietcode.com và không dùng làm đích kết nối thực tế.
2. Đọc một địa chỉ IPv4 và tiền tố /24
IPv4 có 32 bit, thường viết thành bốn nhóm số thập phân từ 0 đến 255, ví dụ 192.168.10.23. Tiền tố /24 nói rằng 24 bit đầu dùng để xác định phần mạng trong cách chia đang xét. Với /24, mặt nạ tương ứng là 255.255.255.0.
Trong ví dụ này, laptop 192.168.10.23/24 thuộc mạng 192.168.10.0/24. Địa chỉ 192.168.10.50 nằm cùng subnet đó; 192.168.11.50 không thuộc subnet đó. Hai địa chỉ có “nhìn giống nhau” không đủ để kết luận cùng mạng: cần xem tiền tố hoặc subnet mask.
Với subnet /24 thông thường được dùng trong ví dụ, .0 là địa chỉ mạng, .255 là broadcast và .1 tới .254 là các địa chỉ host có thể phân bổ theo thiết kế. Không lấy .0 hoặc .255 để cấu hình máy trong subnet này. Có các kiểu prefix đặc biệt như /31 và /32 cần học riêng; quy tắc đếm host của một subnet LAN thông thường không nên áp bừa cho mọi trường hợp.
| Thông tin | Giá trị minh họa | Ý nghĩa |
|---|---|---|
| IP của laptop | 192.168.10.23 | Địa chỉ giao diện đang xét |
| Prefix / subnet mask | /24 · 255.255.255.0 | Xác định phần mạng |
| Địa chỉ mạng | 192.168.10.0/24 | Tên mạng theo prefix đó |
| Default gateway | 192.168.10.1 | Chặng kế tiếp của default route trong ví dụ |
| DNS resolver | Địa chỉ dịch vụ đã cấu hình | Trả lời truy vấn DNS; không đồng nghĩa với gateway |
3. Cùng mạng và khác mạng: hai luồng dễ hình dung
Nếu đích là 192.168.10.50, laptop có thể gửi qua liên kết cục bộ theo bảng định tuyến và cơ chế phân giải địa chỉ phù hợp. Trong Ethernet với IPv4, ARP giúp tìm MAC của đích cùng LAN. Switch hoặc AP có thể tham gia chuyển dữ liệu mà không làm router trở thành chặng định tuyến bắt buộc cho mọi trao đổi trong LAN.
Nếu đích nằm ngoài subnet và không có route cụ thể phù hợp hơn, laptop dùng default route qua 192.168.10.1. Nó cần gửi frame tới MAC của gateway trên liên kết cục bộ, trong khi gói IP vẫn mang địa chỉ đích là máy chủ ở xa. Bài 6 sẽ minh họa rõ hai lớp địa chỉ này.
- Máy có địa chỉ IP đích, chẳng hạn từ kết quả phân giải DNS.
- Hệ điều hành tra bảng định tuyến để chọn giao diện và next hop.
- Máy chuẩn bị dữ liệu liên kết cho next hop thích hợp.
- Router nhận gói, chọn chặng tiếp theo theo bảng định tuyến của nó.
- Quá trình chuyển tiếp tiếp tục qua các mạng tới đích nếu có đường và chính sách cho phép.
Luồng này mô tả mạng cơ bản, không bao quát mọi trường hợp VPN, policy routing hoặc nhiều đường mặc định. Khi đi qua router, gói IPv4 bị giảm TTL; nếu TTL hết, gói không tiếp tục được chuyển như bình thường. Đây là một phần cơ chế giới hạn thời gian sống theo số chặng, không phải số giây chính xác.
4. Bảng định tuyến không phải bản đồ đầy đủ của Internet
Một route thường chỉ ra prefix đích, next hop hoặc giao diện ra, cùng các thông tin dùng để lựa chọn. Router thường không cần biết toàn bộ đường đi chi tiết từ nguồn tới đích; nó cần biết chuyển tiếp tới đâu theo thông tin hiện có.
Khi nhiều prefix cùng khớp một địa chỉ, nguyên tắc quan trọng là ưu tiên prefix khớp dài hơn trước khi xét các tiêu chí cần thiết khác giữa các route tương ứng. Ví dụ route cho 192.168.10.0/24 cụ thể hơn default route 0.0.0.0/0. Metric không có nghĩa một route mạng rất chung luôn thắng route cụ thể chỉ vì có số nhỏ hơn.
Đường phản hồi không bắt buộc giống hệt đường đi. Thông tin định tuyến cũng có thể thay đổi. Vì vậy không nên giải thích Internet như một đường dây cố định được giữ riêng cho một trang web.
5. Chia subnet để làm gì?
Một tổ chức có thể tách mạng máy tính học viên, thiết bị quản trị và camera để dễ quản lý lưu lượng và chính sách. Chia địa chỉ thành subnet là một phần thiết kế đó; muốn kiểm soát truy cập cần thêm cấu hình chuyển tiếp, VLAN hoặc firewall phù hợp. Chỉ đổi subnet mask không tự làm dữ liệu trở nên bảo mật.
Ví dụ chia 192.168.10.0/24 thành bốn subnet /26. Mỗi subnet có 64 địa chỉ vì còn 6 bit host. Với cách dùng LAN thông thường trong ví dụ, trừ địa chỉ mạng và broadcast sẽ còn 62 địa chỉ host cho mỗi subnet.
| Subnet | Địa chỉ host minh họa | Broadcast |
|---|---|---|
| 192.168.10.0/26 | 192.168.10.1 – 192.168.10.62 | 192.168.10.63 |
| 192.168.10.64/26 | 192.168.10.65 – 192.168.10.126 | 192.168.10.127 |
| 192.168.10.128/26 | 192.168.10.129 – 192.168.10.190 | 192.168.10.191 |
| 192.168.10.192/26 | 192.168.10.193 – 192.168.10.254 | 192.168.10.255 |
Cách kiểm tra là viết các khoảng theo bước nhảy 64: 0, 64, 128, 192. Không cần học ngay hàng loạt mẹo nhẩm; hãy xác định prefix, số địa chỉ và ranh giới rồi kiểm tra bằng phép tính. Khi một host không liên lạc được với host khác, cần xem mask và route của cả hai phía, không chỉ một địa chỉ IP.
6. Địa chỉ private, địa chỉ public và NAT
Ba dải IPv4 private theo RFC 1918 là 10.0.0.0/8, 172.16.0.0/12 và 192.168.0.0/16. Chúng có thể được dùng lại trong nhiều mạng riêng khác nhau và không được định tuyến như địa chỉ public duy nhất trên Internet. Không phải mọi địa chỉ 172.x.x.x đều private; chỉ dải từ 172.16 tới 172.31 theo prefix trên.
Trong nhiều mạng gia đình, router dùng NAT kèm ánh xạ port để nhiều thiết bị chia sẻ địa chỉ phía ngoài. Nó lưu trạng thái ánh xạ để xử lý lưu lượng phản hồi. Một số nhà mạng còn dùng CGNAT, nên địa chỉ phía WAN trên thiết bị gia đình không nhất thiết là một public IP riêng dành cho bạn.
NAT không phải mã hóa và không thay thế firewall. Việc kết nối từ ngoài vào phụ thuộc thiết kế địa chỉ, trạng thái, quy tắc firewall và cấu hình chuyển tiếp. Không hướng dẫn mở port tùy ý chỉ để minh họa một khái niệm nhập môn.
7. IPv6: biết vai trò trước khi học chi tiết
IPv6 dùng địa chỉ 128 bit, thường viết dạng các nhóm số hexadecimal phân cách bởi dấu hai chấm. Một giao diện có thể có nhiều địa chỉ IPv6 với phạm vi và vòng đời khác nhau. IPv6 không đơn giản là IPv4 viết dài hơn: có cơ chế neighbor discovery, cấu hình và xử lý gói riêng.
Trong LAN IPv6, /64 là một tiền tố thường gặp trong các thiết kế dùng cơ chế tự cấu hình, nhưng không biến nó thành quy tắc áp cho mọi liên kết. Không dùng bảng broadcast IPv4 ở trên để suy ra broadcast IPv6. ARP là cơ chế IPv4 trong bối cảnh bài này; IPv6 dùng Neighbor Discovery cho các chức năng tương ứng và mở rộng.
8. Quan sát cấu hình và đường đi trên Windows
Các lệnh sau chỉ đọc thông tin hoặc thực hiện phép đo. Chọn adapter đang hoạt động trong ipconfig; với route print, tìm mạng gắn trực tiếp và dòng default route. Có VPN thì bảng route có thể khác sơ đồ gia đình đơn giản.
ipconfig
route print -4
tracert khoahoc.hocvietcode.com
tracert dùng các thông điệp thăm dò và phản hồi để quan sát chặng theo cơ chế của công cụ. Một dấu * có thể do thiết bị không trả lời hoặc lọc phản hồi, không chứng minh router đó đã hỏng. Kết quả có thể thay đổi; nó không phải bản đồ mọi đường đi của mọi kết nối tới website. Muốn chẩn đoán cần kết hợp DNS, route và phép thử đúng dịch vụ.
9. Đọc thêm sau khi hiểu ví dụ
Distance vector, link state và các giao thức định tuyến động giải quyết việc học và phân phối đường đi ở quy mô lớn hơn. Có thể học chúng sau khi đã giải thích được route gắn trực tiếp, default gateway và next hop. Cách chia lớp A/B/C có giá trị lịch sử; khi đọc cấu hình hiện tại nên làm việc với CIDR và prefix thay vì suy subnet chỉ từ nhóm số đầu tiên.
Ghi nhớ sau bài học
- Đọc IP phải kèm prefix/mask và ngữ cảnh giao diện.
- Cùng LAN và ngoài LAN dẫn tới lựa chọn next hop khác nhau.
- Frame gửi tới gateway không làm IP đích của ứng dụng tự biến thành IP gateway.
- Subnet là công cụ tổ chức địa chỉ; kiểm soát truy cập còn cần chính sách phù hợp.
- NAT không mã hóa; IPv6 có các cơ chế riêng, không sao chép nguyên quy tắc IPv4.
Tài liệu đối chiếu và đọc thêm
Bài viết liên quan:

Dịch vụ thiết kế Wesbite